Ruski softver hakovao američke telefone i laptop Hantera Bajdena: Ko stoji iza toga? – Svet
Dana 15. oktobra 2024. godine, u sali jednog hotela u Aleksandriji, u saveznoj državi Virdžinija, preko reke Potomac od Vašingtona, bivši agent američke Tajne službe stao je pred publiku sastavljenu od tehnoloških stručnjaka kako bi promovisao moćan softverski alat.
Softver je razvila kompanija Oksidžen forensiks, a omogućava izdvajanje podataka i datoteka iz mobilnih telefona, računara i drugih elektronskih uređaja, uključujući i probijanje zaštite zasnovane na lozinkama i enkripciji.
Koriste ga američko Ministarstvo odbrane, Tajna služba, Ministarstvo nacionalne bezbednosti, Federalni istražni biro (FBI), kao i desetine federalnih i lokalnih policijskih agencija širom Sjedinjenih Država i Evrope.
Na snimku prezentacije do kojeg je došao Radio Slobodna Evropa (RSE), bivši agent Konstantinos Dimitrelos, zvani Gus (Gas), hvali moćne mogućnosti Oksidženovog softvera.
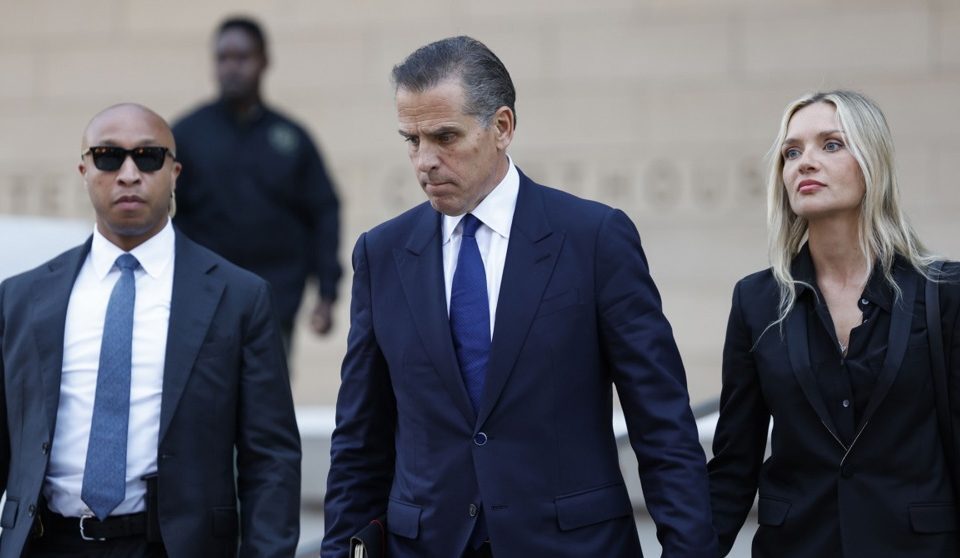
Kao primer navodi da ga je koristio za izvlačenje desetina hiljada datoteka iz kopije hard diska laptopa Hantera Bajdena, sina tadašnjeg američkog predsednika Džoa Bajdena.
„Oksidžen je moj alat broj jedan. To je jedini alat koji koristim. To je jedini alat koji podučavam. Obožavam ga. Zaista ga obožavam“, rekao je Dimitrelos. „Iz mnogo razloga, ali pre svega zato što mi omogućava autentifikaciju. Tako sam uspeo oporaviti podatke s ovog laptopa.“
„Pre nekoliko godina dobio sam poziv. Kažu mi: ‘Imam laptop.’ Pitam: ‘Kakav laptop?’ Odgovaraju: ‘Laptop Hantera Bajdena.’ Pomislio sam: ‘Aha, znači laptop Hantera Bajdena?'“, ispričao je Dimitrelos publici.
Dimitrelos je aludirao na skandal koji je uzdrmao američku politiku tokom predsedničke kampanje 2020. godine, na izborima na kojima je Hanterov otac, Džo Bajden, pobedio tadašnjeg predsednika Donalda Trampa.
Dve godine kasnije, 23. septembra 2026. godine, Ministarstvo pravde SAD-a objavilo je optužbe protiv dvojice rukovodilaca kompanije Oksidžen zbog navodnog laganja o stvarnom vlasništvu i kontroli nad kompanijom.
Savezne vlasti tvrde da je Oksidžen forensiks, zapravo, u ruskom vlasništvu i pod ruskom kontrolom.
Dimitrelosova prezentacija pruža uvid u to koliko je Oksidženov softver bio široko korišćen, barem do nedavno. Prihvatili su ga stručnjaci iz oblasti digitalne forenzike, policijske i obaveštajne agencije u SAD-u, Evropi i širom sveta.
Nove krivične optužbe, koje proizilaze iz pitanja vlasništva nad softverom, izazvale su zabrinutost zbog njegove upotrebe, odnosno moguće zloupotrebe.
Dimitrelos, koji nije odgovorio na upite za komentar poslane elektronskom poštom, bio je angažovan od lista Vašington igzeminer kako bi potvrdio autentičnost Bajdenovog hard-diska. Njegov rad nije bio prvi takav pokušaj.
FBI je ranije naveo da je potvrdio vlasništvo nad laptopom dok je Vašington post angažovao nezavisne stručnjake za vlastitu analizu dela podataka.
Međutim, Dimitrelos je jedina poznata osoba koja je koristila softver kompanije Oksidžen forenziks na tom laptopu. Tvrdio je da je uspeo da oporavi više podataka s hard-diska, uključujući desetine hiljada obrisanih datoteka, nego što su to pokazale druge analize.
Prema tvrdnjama ruskih aktivista, kao i bivšeg zaposlenog kompanije Oksidžen koji je američkim vlastima podneo prijave kao uzbunjivač, američka verzija softvera identična je ruskoj.
U stvari, reč je o istom softveru koji Oksidžen, nakon promene naziva svoje ruske poslovnice u MKO-Sistems, isporučuje Federalnoj službi bezbednosti (FSB), glavnoj ruskoj obaveštajnoj agenciji, kao i drugim ruskim institucijama.
Pet ruskih državljana navedenih kao vlasnici kompanije MKO-Sistems, koje sudski dokumenti opisuju kao „saučesnike u zaveri“, istih su pet osoba koje stoje iza kompanije Oksidžen forensiks, tvrde američke vlasti.
Jedan od njih je glavni tehnološki direktor kompanije, ruski državljanin Oleg Davidov, koji je uhapšen na londonskom aerodromu Hitrou i zadržan u pritvoru do očekivanog izručenja Sjedinjenim Državama. Američki izvršni direktor kompanije Oksidžen Li Rajber, uhapšen je istog dana, 20. septembra, u saveznoj državi Ajdaho, a potom pušten uz kauciju.
Tajna služba SAD-a u februaru je raskinula petogodišnji ugovor s kompanijom Oksidžen, navodeći „bezbednosne rizike“. Istovremeno je Stejt department u avgustu potpisao novi ugovor, svega nekoliko sedmica pre objavljivanja krivičnih optužbi.
Britanske i evropske policijske agencije sada nastoje da obustave korišćenje Oksidženovog softvera nakon što je njegovo rusko poreklo postalo javno poznato.
„Hoćete da mi kažete da nisu ugradili zadnja vrata?“
Prema rečima stručnjaka iz ove oblasti, Oksidženov softver je izuzetno moćan, što je delimično razlog njegove popularnosti.
Ono što nije jasno jeste da li predstavlja bezbednosni rizik, odnosno da li sadrži zlonamerni kod ili takozvana zadnja vrata (backdoor), koja bi hakerima ili drugim neovlašćenim osobama omogućila pristup izvučenim podacima.
„Ne radi svaka softverska kompanija u ruskom vlasništvu nešto sumnjivo“, rekla je Runa Sandvik, norveško-američka stručnjakinja za digitalnu bezbednost. „Nemamo čvrste dokaze koji bi ukazivali na to da je ovaj softver radio bilo šta drugo osim onoga za šta je namenjen.“
„Ipak, istorijski gledano, legitimne kompanije obično se ne organizuju na ovakav način“, dodala je.
Među drugim velikim kompanijama u sektoru digitalne forenzike nalazi se i izraelska firma Selebrit, koja je 2015. godine tužila Oksidžen zbog kršenja autorskih prava. U toj tužbi Selebrit je takođe tvrdio da se kompanija Oksidžen forensiks, zapravo, nalazi pod kontrolom ruskih vlasnika.
„Oksidžen je imao ugovore s brojnim državama, što pokazuje da je mogao konkurisati drugim kompanijama u toj oblasti, pa mislim da je opravdano opisati ga kao veoma moćan softver“, rekla je Sandvik.
U svom saopštenju Ministarstvo pravde SAD-a nije navelo da softver sadrži zlonamerni kod niti da je korišćen za neovlašćen pristup podacima. Navedeno je samo da se u krivičnoj prijavi „to ne tvrdi“.
Tajna služba je, u izjavi za RSE, navela da je korišćenje Oksidženovog softvera „odmah obustavljeno u februaru 2026. godine nakon što je agencija identifikovala bezbednosne rizike“.
„Program je korišćen isključivo u izolovanim okruženjima (air-gapped environments) i nema dokaza da je došlo do kompromitovanja osetljivih informacija“, saopšteno je.
Izraz „air-gap“ odnosi se na računarske mreže koje su fizički odvojene od nezaštićenih mreža, poput interneta, kako bi se sprečio pristup hakera ili širenje zlonamernog softvera.
Ministarstvo odbrane nije odgovorilo na zahtev za komentar.
U imejlu upućenom RSE, Stejt department, koji je u avgustu potpisao novi ugovor, odbio je da navede da li i dalje koristi softver, kao i da li ima zabrinutosti u vezi sa bezbednosnim rizicima.
Marijana Miger, koja je bila zadužena za prodaju Oksidženovih proizvoda saveznim agencijama, rekla je da nije imala pojma da kompaniju poseduju i kontrolišu ruski državljani.
„Ovaj softver je izuzetno sofisticiran. Ako ga možete koristiti da provalite praktično bilo gde gde ste radili, a u vlasništvu ste Rusa? To je problematično“, rekla je u intervjuu.
„Hoćete da mi kažete da Rusi koji su vlasnici ovog softvera i koji su ga programirali nisu ugrađivali ‘zadnjarata’? Da ga nisu koristili za vlastite svrhe? Ma dajte, molim vas“, rekla je.
„Grozno je to što je Oksidžen lagao savezne vlasti, ali ovde postoji mnogo, mnogo veća slika“, dodala je.
Sandvik smatra da bi ugrađivanje zadnjih vrata bilo „tehnički izvodljivo“, ali pretpostavlja da američke vlasti imaju mogućnost da to otkriju i spreče.
Radio Moskva
Kompaniju Oksidžen seftver 2002. godine u Rusiji su osnovali Oleg Davdov i još jedan čovek, Oleg Fjodorov .
Među suosnivačima se nalazio i Moskovski istraživački institut za radiokomunikacije, nekadašnja državna ustanova koja proizvodi satelitske komunikacione sisteme i razvija elektronske komponente za raketne sisteme. Institut je privatizovan početkom 1990-ih godina.
Fjodorov je radio u tom institutu, kao i njegov otac Jevgenij, poznati sovjetski i ruski stručnjak za vojne radiokomunikacione sisteme.
Do 2015. godine Oksidžen softver bio je smešten u prostorijama instituta. Te godine preselio je kancelarije i promenio naziv u MKO-Sistems, što je ruska skraćenica za naziv njegovog glavnog proizvoda – Mobile Forensic Detective.
Dve godine ranije, Davidov je osnovao kompaniju Oksidžen softver sa sedištem u Aleksandriji, predgrađu Vašingtona. Rajber, bivši policajac iz Ajdaha s iskustvom u izvlačenju podataka iz mobilnih uređaja, pridružio se kompaniji 2015. godine.
U Rusiji je Oksidženov softver postao vodeći proizvod u oblasti digitalne forenzike i široko ga koriste institucije za provođenje zakona, poput Istražnog komiteta, Ministarstva unutrašnjih poslova i FSB-a.
Nije jasno kada je Moskovski istraživački institut prestao biti naveden kao suvlasnik kompanije.
Međutim, nakon što je institut bankrotirao 2022. godine, kupila ga je grupa investitora među kojima je bio Eduard Benderski, bivši pripadnik specijalnih jedinica FSB-a.
Njegov zet Maksim Jakubec je programer koji je razvio zloglasni ransomware poznat kao Ivil korp. Protiv Jakubetsa su američke vlasti podigle optužnicu 2019. godine, a trenutno se nalazi na FBI-evoj listi najtraženijih osoba.
Američke i britanske vlasti su 2024. godine Benderskog opisale kao „ključnu osobu koja omogućava delovanje grupe Ivil korp“.
RSE nije uspeo da utvrdi vezu između Benderskog i kompanije Oksidžen softver.
MKO-Sistems nije odgovorio na upit za komentar. Fjodorov takođe nije odgovorio na zahtev za komentar upućen elektronskom poštom. Davidov, koji se i dalje nalazi u britanskom pritvoru u očekivanju moguće ekstradicije, nije bio dostupan za komentar.
Američke investicije
Prema rečima aktivista i stručnjaka, softver Mobile Forensic Detective u Rusiji se široko koristi za provale u elektronske uređaje, često u sklopu politički motivisanih krivičnih postupaka.
Među metama bila je i novinarka RSE Alsu Kurmaševa, koja je uhapšena tokom posete svojoj domovini 2023. godine i osuđena na šest i po godina zatvora po optužbama za koje ona i RSE tvrde da su neutemeljene. Oslobođena je u razmeni zatvorenika u avgustu 2024. godine.
U Sjedinjenim Državama Oksidžen forensiks osigurao je unosne ugovore s državnim institucijama, uključujući Ministarstvo nacionalne bezbednosti, koje nadzire službe odgovorne za zaštitu granica i provođenje imigracionih zakona. Tajna služba kupila je softver za svoj Nacionalni institut za računarsku forenziku.
Interni prodajni grafikoni, koje je RSE dobio na uvid, pokazuju da je kompanija imala ugovore s desetinama saveznih i državnih institucija, kao i s brojnim organizacijama širom sveta.
Prema sudskim dokumentima, nakon što je Rusija 2022. godine pokrenula opštu invaziju na Ukrajinu, Oksidžen je počeo prikrivati svoje rusko vlasništvo iz straha da bi mogao izgubiti ugovore s američkom vladom. U tu svrhu osnovana je posrednička firma na Kipru pod sličnim nazivom, Oksidžen Sajprus.
Suprotno nalazima RSE, prema kojima je ruska firma promijenila ime u MKO-Sistems još 2015. godine, Ministarstvo pravde tvrdi da se ta promena dogodila posle 2022. godine.
Pet ruskih vlasnika u međuvremenu je nestalo iz ruskih korporativnih registara, ali tužioci tvrde da su nastavili donositi odluke o kompaniji, kontrolisati isplate i nadzirati bankovne račune.
Rajber, koji nije bio dostupan za komentar, navodno je 2022. i 2023. godine američkoj vladi potvrdio da Oksidžen forensiks nema druge vlasnike, što je ključni uslov za dobijanje saveznih ugovora.
U novembru 2023. vlasništvo nad MKO-Sistems prebačeno je na malo poznatu tehnološku kompaniju Prostranstvo IT. Kompanija ne objavljuje podatke o sadašnjim vlasnicima, a RSE nije uspeo da utvrdi njihov identitet.
Sudski spor
U decembru 2023. godine Oksidžen forensiks zaposlio je rusko-američkog državljanina Maksa Vajsberga kako bi pomagao u promociji kompanije, uključujući snimanje promotivnih videa.
Prema tužbi koju je kompanija podnela protiv njega,Vajsberg je otpušten 22 meseca kasnije, u oktobru 2025. godine. Oksidžen je zahtevao povrat dva laptopa i drugih digitalnih datoteka te ga optužio da je „širio lažne i klevetničke tvrdnje da je Oksidžen forensiks u vlasništvu i pod kontrolom Federalne službe bezbednosti Rusije“.
Vajzberg je za RSE rekao da je u aprilu 2024. otputovao u Moskvu, gde se sastao s nekoliko ruskih zaposlenika kompanije, uključujući Davidova i Fjodorova.
Prema njegovim rečima, Davidov i drugi zaposleni iz Moskve bili su srdačni, dok je Fjodorov delovao grubo i tmurno.
„Ne mislim da je on lično pripadnik FSB-a, ali mislim da sigurno ima prijatelje tamo i da je zbog toga nedodirljiv“, rekao je Vajzberg. „Pršti od samopouzdanja i bahatosti.“
Vajzberg tvrdi da je u oktobru 2025. godine podneo prijavu Stejt departmentu kao zviždač, navodeći da Oksidžen pogrešno predstavlja svoje vlasništvo.
Dan nakon što je Ministarstvo pravde objavilo krivične optužbe, 24. septembra 2026. godine, sastao se s istražiteljima Ministarstva trgovine SAD-a, koji su od njega tražili dodatne informacije o zaposlenima kompanije.
Kako kaže, istražitelji su mu rekli da je istraga o kompaniji prvobitno otvorena još u oktobru 2025. godine.
Politički laptop
Mnogo pre nego što je Dimitrelos angažovan da pomoću Oksidženovog softvera obavi izvlačenje podataka, Eplov laptop Hantera Bajdena bio je u centru jednog od najvećih političkih skandala u Sjedinjenim Državama.
Bajden, koji se tada borio s teškom zavisnošću od droga, ostavio je oštećeni laptop u servisu 2019. godine. Nakon toga su podaci i sadržaj s uređaja, od kojih su neki bili eksplicitni ili su upućivali na moguće sumnjive poslovne aranžmane, dospeli do republikanskih advokata i aktivista, a nekoliko američkih medija objavilo je priče o tome.
Velike društvene mreže kasnije su ograničile raspodelu tih sadržaja, pozivajući se na tvrdnje da je Rusija možda manipulisala podacima.
Hanter Bajden je u septembru 2023. optužen za nezakonito posedovanje vatrenog oružja dok je bio zavisnik od droga, što se prema američkom zakonu smatra teškim krivičnim delom. Devet meseci kasnije savezni porotnički sud ga je proglasio krivim.
Tokom sudskog postupka agent FBI-ja posvedočio je da je agencija potvrdila autentičnost laptopa.
RSE nije uspeo da utvrdi da li je FBI koristio Oksidženov softver prilikom analize laptopa.
Pratite nas na našoj Facebook i Instagram stranici, ali i na X nalogu. Pretplatite se na PDF izdanje lista Danas.